Приказивање постова са ознаком Windows. Прикажи све постове

13 јануар 2022

SysJoker napada Windows, macOS i Linux operativne sisteme

Sigurnosni istraživači kompanije Intezer su otkrili zlonamjerni softver nazvan SysJoker koji napada Windows, macOS i Linux sisteme sa sposobnošću izbjegavanja otkrivanja na sva tri operativna sistema.


SysJoker malware
SysJoker zlonamjerni softver; Design by Saša Đurić

Sigurnosni istraživači su ga primijetili u decembru 2021. godine prilikom istrage napada na Linux server. Daljim istraživanjem utvrđeno je da su se uzorci ovog zlonamjernog softvera pojavili na VirusTotal servisu u drugoj polovini 2021. godine. Napisan u programskom jeziku C++ i prilagođen svakom operativnom sistemu posebno, prošao je neopaženo na VirusTotal servisu koji sadrži 57 različitih antivirusnih skenera u verzijama prilagođenim za macOS i Linux operativne sisteme.


Internet stranica BleepingComputer je objavila detaljnu analizu SysJoker zlonamjernog softvera. Windows verzija ovog zlonamjernog softvera ima, za razliku od macOS i Linux verzije, prvu fazu napada. U toj fazi koristi se DLL fajl koji koristi PowerShell komande za preuzimanje ZIP arhive sa GitHub-a u kojoj se nalazi SysJoker. Arhiva se raspakuje na adresu “C:\ProgramData\RecoverySystem\” i pokrene aktivni dio virusa. Nakon pokretanja, ide u režim mirovanja od 90 do 120 sekundi i onda se maskira kao Intel Graphics Common User Interface Service, odnosno igfxCUIService.exe.


U sljedećem koraku prikuplja informacije u uređaju upisujući informacije u razne privremene tekstualne dokumente. Na kraju sve informacije se kodiraju i upisuju u fajl pod nazivom  “microsoft_Windows.dll”, dok se privremeni tekstualni dokumenti brišu. Nakon prikupljana informacija, zlonamjerni softver će napraviti uporište dodavajući novi registry ključ “HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run” uz nekoliko nasumičnih stanja mirovanja između svakog koraka.
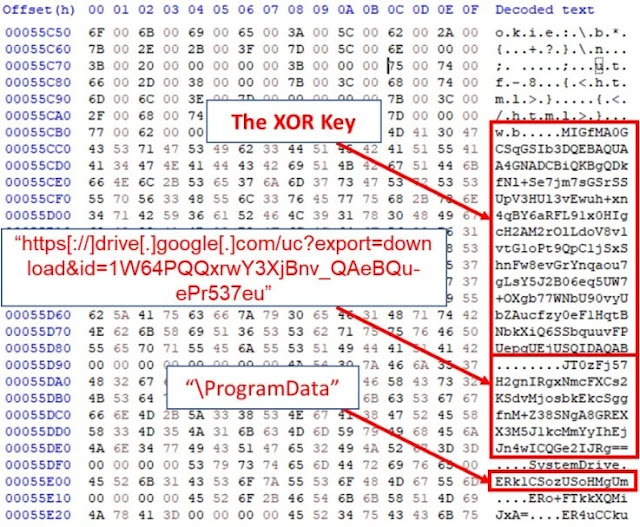
 

hardcoded XOR key
Source: Intezer

Naredni korak je uspostavljanje veze sa kontrolnim serverom putem kodirane veze ka Google Drive-u. Tu se nalazi fajl pod nazivom  “domain.txt” koji je redovno ažuriran od strane napadača sa listom kontakt servera, što dalje omogućava da se izbjegne detekcija ili blokiranje. Odmah po uspostavljanju veze, prikupljene informacije se šalju komandom serveru, koji kao odgovor na to zaraženom uređaju dodjeljuje jedinstveni identifikator. Nakon ovoga, komandi server može isporučiti novi zlonamjerni softver, pokretati naredbe na zaraženom uređaju ili obrisati zlonamjerni softver.
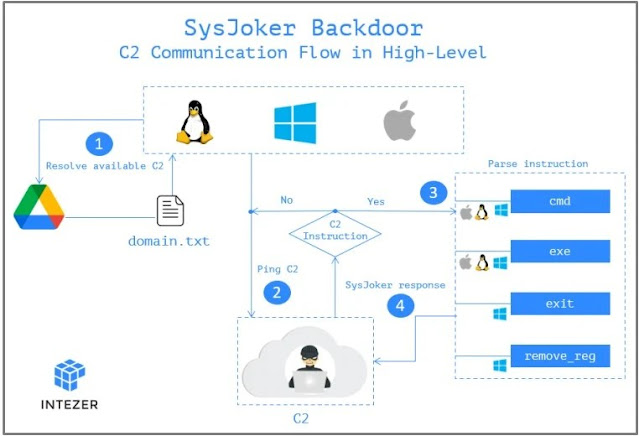
 

communication with the C2
Komunikacija sa komandnim serverom; Source: Intezer

Kompanija Intezer je dala detaljne instrukcije pomoću kojih administratori mogu ustanoviti da li su njihovi uređaji zaraženi sa zlonamjernim softverom SysJoker. Pored toga su objavili i korake koje bi trebalo preduzeti. Više detaljnijih informacija možete naći ovdje.

Windows ažurianje pravi problem sa L2TP VPN povezivanjem


Windows bug

Korisnici Windows 10 i Windows 11 operativnog sistema su prijavili probleme prilikom povezivanja putem L2TP VPN konekcije. Kako sada stvari izgledaju, problem je u Windows 10 KB5009543 i Windows 11 KB5009566 ažuriranjima koja su set ažuriranja za Januar.


VPN error
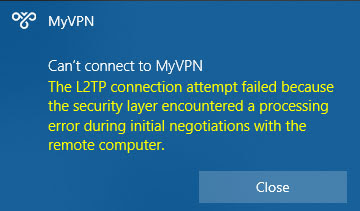
VPN L2TP greška prilikom povezivanja

Nakon instaliranja navedenih ažuriranja, korisnici prijavljuju grešku "Can't connect to VPN. The L2TP connection attempt failed because the security layer encountered a processing error during initial negotiations with the remote computer.”, a greška se u Event Log-u vidi sa kôdom 789 koji pokazuje da VPN konekcija nije uspjela.


Event log error
Greška u Event log-u nastala prilikom L2TP VPN povezivanja

Navedena greška pogađa sve VPN konekcije koje se baziraju na VPN klijentu ugrađenom u Windows operativni sistem. Za sada jenini način da korisnici pogođeni ovom greškom nastave koristiti L2TP VPN konekciju je uklanjanje navedenih ažuriranja.


Ažuriranja se mogu ukloniti preko Command Prompt-a, pokrenutog sa administratorskim privilegijama uz korištenje sljedećih komandi:


- Za Windows 10: wusa /uninstall /kb:5009543

- Za Windows 11: wusa /uninstall /kb:5009566


Nakon toga ponovo pokrenuti uređaj.


Treba voditi računa da se na ovaj način uklanjaju sva sigurnosna ažuriranja u sklopu Januarskih ažuriranja utorkom. Kompanija Microsoft se još nije oglasila u vezi ovog problema.

06 децембар 2021

Širenje zlonamjernog softvera preko reklamnog sadržaja

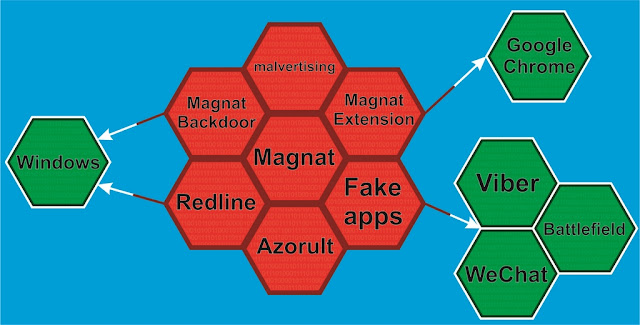
Sigurnosni istraživači Cisco Talos su otkrili kampanju širenja zlonamjernog softvera korištenjem reklamnog sadržaja. Korisnici na Internetu vjerovatno tražeći regularan  softver, budu preko reklamnog sadržaja upućeni na zlonamjerni sadržaj. Neke od popularnih aplikacija koje zloupotrebljavaju u ovom napadu su aplikacije za dopisivanje Viber i WeChat, kao i instalacija za video igru Battlefield. Korisnici tražeći ove aplikacije, budu preko reklamnog sadržaja usmjereni na stranice gdje preuzmu lažne instalacije za navedeni softver. Zlonamjerna kampanja je dobila ime Magnat.


malvertising campaign Magnat

Kada korisnici pokrenu instalaciju, ne dolazi do instalacije navedenog softvera, već se pokreće instalacija softvera za krađu lozinki, backdoor softvera i zlonamjernog dodatka za Internet pretraživač Google Chrome. Softver za krađu lozinki je poznat pod nazivom Redline i to je sasvim običan zlonamjerni softver koji krade korisnička imena i lozinke koje nađe na zaraženom sistemu. Backdoor softver, kojeg su sigurnosni istraživači nazvali MagnatBackdoor, na Windows operativnom sistemu tajno konfiguriše remote desktop protocol (RDP) pristup, dodaje novog korisnika i omogućava redovno javljanje serveru pod kontrolom napadača. Na ovaj način napadač dobija pristup uređaju preko RDP konekcije. Google Chrome zlonamjerni dodatk, nazvan MagnatExtension, omogućava napadaču krađu podataka direktno iz Internet pretraživača: mogućnost snimanja ekrana, krađe kolačića (cookies), krađe unesenih podatka u obrasce za prijavu, kao i funkcionalnost keylogger-a koji snima sve što korisnik ukuca u pretraživač. Dodatak se ne nalazi u Chrome prodavnici, već ga isporučuje napadač.


Prema navodima sigurnosnih istraživača, cilj ove kampanje je iskorištavanje prikupljenih podataka od strane napadača ili njihova prodaja na Mračnom Internetu. Kampanja Magnat je prisutna od 2018. godine u određenom intenzitetu i vidljiv je konstantan razvoj i napredak od strane napadača. Primjera radi,  softvera za krađu lozinki Azorult je 2020. godine u februaru zamijenjen sa softverom Redline pošto je ažuriranje Google Chrome verzija 80 poremetilo njegovo funkcionisanje. Tokom godina, vidljiva su i unapređenja na MagnatBackdoor i MagnatExtension, pa je vrlo vjerovatno da će se to i nastaviti. Ovakva vrsta sigurnosne prijetnje zahtjeva dobru antivirusnu zaštitu, filtriranje mrežnog sadržaja i budnost samih korisnika.

05 децембар 2021

AnyDesk softver iskorišten za širenje ransomware-a

Babuk ransomware

 
AnyDesk je softver koji omogućava daljinski pristup personalnim računarima i drugim uređajima, omogućavajući daljinsko upravljanje, razmjenu dokumenta i VPN funkcionalnost. Nažalost, zbog svoje namjene često je na meti napadača. U ovom slučaju napadači koriste namjenu i popularnost AnyDesk softvera za širenje Babuk ransomware-a.


Kada korisnik pokuša da preuzme AnyDesk aplikaciju sa Internet stranice, može da otvori lažnu Internet stranicu koja izgleda isto kao i prava. Preuzimanjem AnyDesk softvera sa takve Internet stranice, dolazi i do preuzimanja  ransomware-a. Pokretanjem instalacije dolazi do instalacije Allakore RAT klijenta i alata za preuzimanje Babuk ransomware-a. Tokom proces instalacije vrši se gašenje Windows User Account Controls (UAC),  gašenje Windows Defender-a i određene putanje se izuzimaju od skeniranja. Pored toga, vrši se pretraga za drugim antivirusnim softverima, traži se od korisnika njihovo brisanje, a nakon toga i provjera da li je to urađeno. Kako bi se dodatno osigurao, zlonamjerni softver će onemogućiti i Task manager i dodatno onemogućiti sve module Windows Defender-a. Na kraju kako bi se zadovoljila potreba korisnika i izbjegla sumnja, AnyDesk će biti stvarno instaliran na uređaju.


Babuk ransomware Bing search
Lažna Internet stranica - Izvor: Quick Heal blog

Trenutno se ne može identifikovati napadač odgovoran za ovaj napad. Smatra se da ovaj način infekcije može imati uticaj na veliki broj korisnika AnyDesk softvera. Korisnici bi trebali da budu oprezni i da softver preuzimaju isključivo sa službene stranice proizvođača. Takođe, potrebno je koristiti provjereno antivirusno rješenje i voditi računa da je uvijek ažurirano.

24 новембар 2021

Windows zero-day: CVE-2021-41379


Sigurnosni istraživač Abdelhamid Naceri je otkrio ranjivost u operativnom sistemu Windows koja napadaču može omogućiti da korištenjem običnog korisničkog naloga, preko Microsoft Windows Installer-a dobije administratorske privilegije. Ranjivost se odnosi na sve verzije operativnog sistema Windows uključujući i potpuno ažurirane verzije Windows 11 i Server 2022.


Windows zero-day

Sigurnosni istraživač je sarađivao sa kompanijom Microsoft koja je izdala ažuriranje 9. novembra, konkretno adresirano na sistemsku ranjivost CVE-2021-41379. Ipak, ovo ažuriranje nije u potpunosti riješilo problem, pa je on odlučio da objavi proof-of-concept na GitHub-u koji je nažalost potpuno funkcionalan uprkos sistemskom ažuriranju od strane proizvođača. Kompanija Microsoft je ovu ranjivost označila sa vrijednošću CVSS 5.5, ali objavljivanje koncepta će sigurno dodatno povećati njenu zloupotrebu. Iz sigurnosnog tima Cisco Talos Intelligence Group već je stigla potvrda da su otkrili uzorke zlonamjernog softvera koji iskorištava ovu ranjivosti.


Trenutno nema zaobilaznih riješena, tvrdi sigurnosni istraživač Abdelhamid Naceri, a s obzirom da ranjivost iskorištava postojeću MSI funkcionalnost tako nešto je teško i primijeniti. Dobra vijest je da napadač mora imati lokalni pristup uređaju da bi iskoristio ovu ranjivost. Organizacije za sada mogu iskoristi Snort rules koje je objavio Cisco Talos Intelligence Group.


Očekuje se da će kompanija Microsoft izdati ažuriranje za ovu ranjivost u sljedećem redovnom ciklusu ažuriranja. Pored toga, tu je preporuka i sigurnosnog istraživača da se ne primjenjuju mikro ažuriranja drugih kompanija, zbog kompleksnosti ove ranjivost. U protivnom bi moglo doći do prestanka funkcionisanja Windows Installer-a.

Razbijanje Sajber Mitova #3/22

Razbijanje Sajber Mitova #3/22; Design by Saša Đurić Ne možeš vjerovati svemu što pročitaš na Internetu: Tačno! Interne je pun zavjera,...